Veracode stelt de eerste betekenisvolle vooruitgang in AI-codebeveiliging vast sinds 2025 nu het gemiddelde pass-percentage 62% haalt
Veracode stelt de eerste betekenisvolle vooruitgang in AI-codebeveiliging vast sinds 2025 nu het gemiddelde pass-percentage 62% haalt
- Studie van oktober 2026: Anthropic’s Claude Opus 5.5 en OpenAI’s GPT-6-Sol staan samen aan de top met een record 73%, waarmee de vorige piek van 68% wordt overschreden
BURLINGTON, Mass.--(BUSINESS WIRE)--Veracode, de wereldwijde leider in applicatierisicobeheer, maakte vandaag een sprong van 56 procent naar 62 procent in algehele, door AI gegenereerde codebeveiliging bekend, samen met een daling in kwetsbaarheden van 44 procent naar 38 procent — de meest significante verbetering sinds de aanvang van de GenAI Code Security Report-serie in juli 2025. Anthropic's Claude Opus 5.5 en OpenAI's GPT-6-Sol staan samen aan de top in de ranglijsten op 73 percent, waarmee zij de vorige piek van 68 procent bepaald door GPT-5.5 in juli 2026 voorbijsteken.
“We analyseren code gegenereerd door verschillende LLM's al meer dan een jaar. Tot nu toe stelden we geen noemenswaardige verbetering in AI-codebeveiliging vast, in weerwil van consistent bijna perfecte functionaliteit,” verklaart Chris Wysopal, medeoprichter & Chief Security Evangelist van Veracode. “Dit is de eerste keer sinds onze studie wordt uitgevoerd dat we een betekenisvolle verschuiving op het beveiligingsbord kunnen rapporteren. Tien modellen halen nu 60 procent, gestegen van vier in de vorige report, en het algehele percentage maakte een sprong van zes percentagepunten. Nu ongeveer de helft van de code door AI wordt gegenereerd, zijn de resultaten van vandaag werkelijk bemoedigend.”
Claude Opus 5.5 en GPT-6-Sol zijn de koplopers
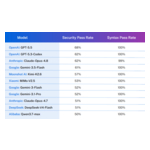
Veracode testte 18 modellen in vier talen (Python, C#, JavaScript, Java) en vier CWE-categorieën (Common Weakness Enumeration) (CWE-89, CWE-327, CWE-80, CWE-117). Claude Opus 5.5 en GPT-6-Sol piekten op 73 procent, waarmee ze GPT-5.5 van de troon stoten, die de snapshot van zomer 2026 op 68 procent aanvoerde. Anthropic en OpenAI hebben allebei modellen in de top zeven. In juli zaten zes van de 11 modellen tussen 50 en 53 procent, maar vandaag blijven er slechts twee in die spanne, terwijl er 10 op 60 procent raken. De lage scores zijn echter niet veranderd, want de bodemcijfers blijven op 44–50 procent, wat betekent dat het volume kwetsbaarheden nog altijd van modelselectie afhangt.
Rangorde |
Modus |
Beveiligingspass-percentage |
Syntax |
1 |
Claude Opus 5.5 (Anthropic) |
73% |
100% |
1 |
GPT-6-Sol (OpenAI) |
73% |
100% |
3 |
Claude Sonnet 5.5 (Anthropic) |
72% |
99% |
4 |
GPT-5.6-Sol (OpenAI) |
70% |
100% |
5 |
Grok 4.7 (xAI) |
69% |
100% |
6 |
Qwen 3.8-Max-0902 (Alibaba) |
68% |
100% |
7 |
Claude Sonnet 5 (Anthropic) |
66% |
100% |
7 |
GPT-6-Luna (OpenAI) |
66% |
100% |
9 |
GLM 5.3 (Z-AI) |
64% |
100% |
10 |
Gemini 3.8 Flash (Google) |
62% |
100% |
11 |
Gemini 3.7 Flash (Google) |
60% |
100% |
12 |
DeepSeek V4 Pro (DeepSeek) |
59% |
100% |
13 |
Kimi K3 (Moonshot AI) |
58% |
100% |
13 |
Grok 4.6 (xAI) |
58% |
100% |
15 |
MiniMax M3 |
56% |
100% |
16 |
Qwen 3.7-Max (Alibaba) |
50% |
100% |
16 |
Palmyra X5 (Writer) |
50% |
91% |
17 |
Nova 2 Lite (Amazon) |
44% |
100% |
Afb. 1: Veracode Code Security Report, editie oktober 2026 LLM klassement volgens beveiligingspass-percentage |
|||
Er is een kanttekening bij de verbetering: XSS doet het zware werk
Kwetsbaarheidstype CWE-80, cross-site scripting (XSS), was in grote mate de drijfveer voor de algehele vooruitgang. Hoewel XSS een van de zwakkere categorieën is, steeg het naar 18 procent, in tegenstelling tot zijn bescheiden stijging die in de analyse van juli opdook. Dit vertegenwoordigt de grootste enkele verschuiving in de dataset. Ondertussen hield crypto (CWE-327) stand op 87 procent, Structured Query Language (SQL) injectie (CWE-89) hield stand op 84 procent, en loginjectie (CWE-117) bleef gelijk op 13 procent. De reden is structureel: XSS is de makkelijkste kwetsbaarheid om via patroonherkenning op te lossen, wat exact de manier is waarop LLM's verbeteren. Loginjectie vereist logisch redeneren over gegevensstromen in verschillende functies, waar LLM's blijven vastlopen.
Vooruitgang heeft een prijskaartje
De modellen die het best presteren, hebben hoge rekenkosten. Prestaties houden ook verband met de grootte van het model: grote modellen halen gemiddeld 55 procent versus 51 procent voor kleine modellen, wat de bevinding van vorig jaar dat de grootte "fundamenteel geen effect" op beveiliging had teniet doet.
“De modellen die de veiligste code produceren, zijn de modellen die het meest kosten om ze op schaal uit te voeren. Maar toch slagen zij nog altijd niet bij meer dan één op vier beveiligingstaken,” aldus Wysopal. “Het antwoord mag nooit zijn om het duurste model te gebruiken en dan maar het beste hopen. Een model van het middenniveau met een pass-percentage van 60 procent plus Veracode-scanning is nauwkeuriger, kostenefficiënter en meer schaalbaar dan een frontier model op 73 procent zonder verificatie. Organisaties moeten opteren voor een combinatie van codeermodel, beveiligingstesten en remediëring om het hoogste beveiligingsresultaat te behalen.”
Het veld valt uiteen
- Algemene modellen brengen het verder dan codeermodellen. Modellen voor algemene doeleinden halen gemiddeld 54 procent in beveiligingstaken versus 51 procent voor modellen gespecialiseerd in codering — een kloof die sinds juli van een tot drie punten breder is geworden.
- Bijna vier op 10 AI-codetaken produceren nog altijd kwetsbare code. Het percentage kwetsbaarheden daalde van 44 tot 38 procent. Dit is aanzienlijk, maar betekent nog altijd dat ruwweg vier op 10 taken kwetsbare code produceerde zonder beveiligingsspecifieke begeleiding.
- Java zit nog altijd vast. Java blijft de dramatische uitschieter op 31 procent, nauwelijks gestegen van 30 procent in juli. De kloof tussen Java en de andere drie talen (Python op 64 procent, C# op 60 procent en JavaScript op 57 procent) is nog steeds 26–33 percentagepunten.
Taal |
juli 2026 |
oktober 2026 |
Python |
~62% |
64.22% |
C# |
~58% |
59.55% |
JavaScript |
~57% |
56.99% |
Java |
30% |
31.00% |
Afb. 2: Veracode Code Security Report, editie oktober 2026, beveiligingspass-percentage per taal |
||
De eindconclusie
De verbetering is reëel maar heelt slechts een klein stukje van een grotere wonde. Volgens Veracode's 2026 State of Software Security report kampt 82 procent van de organisaties nu met beveiligingsschuld (kwetsbaarheden die langer dan een jaar onopgelost blijven). Bovendien komt 66 procent van de gevaarlijkste, langst-levende kwetsbaarheden van code van derden, waarvoor gemiddeld 358 dagen nodig zijn om die op te lossen.
“Nieuwere LLM's produceren meer code die zowel functioneel als veilig is, maar dat betekent niet dat we vanaf nu code gegenereerd door AI blindelings mogen vertrouwen,” besluit Wysopal. “De meest doeltreffende strategie is niet het duurste model voor marginale vooruitgang nastreven. Het is het genereren van code door AI koppelen aan continue, onafhankelijke beveiligingsverificatie die vat wat de modellen mislopen. Die benadering dekt het volledige risico-oppervlak, van eigen code tot afhankelijkheden van derden."
Over de GenAI Code Security Report
Deze update weerspiegelt strikte analyse uitgevoerd in oktober 2026. Voor de volledige gegevens en details over beveiligingstrends raadpleegt u de October 2026 GenAI Code Security Report op de website van Veracode.
Over Veracode
Veracode is een wereldwijde leider in applicatierisicobeheer voor het AI-tijdperk. Het Veracode-platform, dat gebruik maakt van scans van biljoenen regels code en een eigen, door AI ondersteunde herstelengine, wordt wereldwijd door organisaties gebruikt voor het bouwen en onderhouden van veilige software, van de aanmaak van code tot cloudimplementatie. Duizenden van 's werelds toonaangevende ontwikkelings- en beveiligingsteams gebruiken Veracode elke seconde van elke dag om nauwkeurig en bruikbaar inzicht te krijgen in exploiteerbare risico's, kwetsbaarheden in realtime te verhelpen en hun beveiligingsschuld op grote schaal te verminderen. Veracode is een meermaals bekroond bedrijf dat mogelijkheden biedt om de gehele levenscyclus van softwareontwikkeling te beveiligen, waaronder Veracode Fix, statische analyse, dynamische analyse, softwarecompositieanalyse, containerbeveiliging, applicatiebeveiligingsposturebeheer, detectie van schadelijke pakketten, pakketfirewall en penetratietesten.
Meer informatie op www.veracode.com, op het Veracode blog en op LinkedIn en X.
Copyright © 2026 Veracode, Inc. Alle rechten voorbehouden. Veracode is een geregistreerd handelsmerk van Veracode, Inc. in de Verenigde Staten en is mogelijk ook geregistreerd in andere rechtsgebieden. Alle andere productnamen, merken of logo's zijn eigendom van hun respectievelijke eigenaren. Alle andere hierin genoemde handelsmerken zijn eigendom van hun respectievelijke eigenaren.
Deze bekendmaking is officieel geldend in de originele brontaal. Vertalingen zijn slechts als leeshulp bedoeld en moeten worden vergeleken met de tekst in de brontaal, die als enige rechtsgeldig is.
Contacts
Pers- en mediacontact
Katy Gwilliam
Hoofd internationale communicatie, Veracode
kgwilliam@veracode.com