Veracode detecta la primera mejora significativa desde 2025 en la seguridad del código generado por IA: la tasa de aprobación alcanza el 62 %
Veracode detecta la primera mejora significativa desde 2025 en la seguridad del código generado por IA: la tasa de aprobación alcanza el 62 %
- El estudio de octubre de 2026 sitúa a Claude Opus 5.5, de Anthropic, y GPT-6-Sol, de OpenAI, en cabeza, con un récord del 73 %, frente al máximo anterior del 68 %.
BURLINGTON, Mass.--(BUSINESS WIRE)--Veracode, líder mundial en gestión del riesgo de las aplicaciones, ha anunciado hoy que la tasa de aprobación en las pruebas de seguridad del código generado por inteligencia artificial (IA) ha subido del 56 % al 62 %. Al mismo tiempo, el porcentaje de resultados con vulnerabilidades ha bajado del 44 % al 38 %. Es la mejora más importante desde que la compañía comenzó a publicar su serie de estudios GenAI Code Security Report, en julio de 2025. Claude Opus 5.5, de Anthropic, y GPT-6-Sol, de OpenAI, comparten el primer puesto, con un 73 %, por encima del máximo anterior del 68 %, que GPT-5.5 alcanzó en julio de 2026.
«Llevamos más de un año analizando código generado por distintos modelos de lenguaje de gran tamaño (LLM). Hasta ahora, no habíamos observado mejoras sustanciales en su seguridad, pese a que su funcionalidad se acercaba sistemáticamente a la perfección», afirmó Chris Wysopal, cofundador y director de estrategia de seguridad de Veracode. «Desde que iniciamos el estudio, es la primera vez que podemos confirmar un avance significativo en este ámbito. Diez modelos ya superan el 60 %, frente a los cuatro del informe anterior, y la media general ha aumentado seis puntos porcentuales. Dado que aproximadamente la mitad del código se genera ya mediante IA, estos resultados son muy alentadores».
Claude Opus 5.5 y GPT-6-Sol encabezan la clasificación
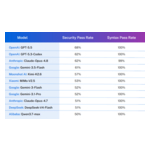
Veracode evaluó 18 modelos en cuatro lenguajes de programación (Python, C#, JavaScript y Java) y cuatro categorías de la clasificación de debilidades comunes (Common Weakness Enumeration, CWE): CWE-89, CWE-327, CWE-80 y CWE-117. Claude Opus 5.5 y GPT-6-Sol empataron en el primer puesto, con un 73 %, y desplazaron a GPT-5.5, que había encabezado la clasificación en julio de 2026, con un 68 %. Anthropic y OpenAI cuentan con modelos entre los siete primeros puestos. En julio, seis de los once modelos analizados obtuvieron resultados de entre el 50 % y el 53 %. Ahora solo dos se sitúan en ese intervalo y diez superan el 60 %. Sin embargo, los modelos con peores resultados siguen registrando tasas de aprobación de entre el 44 % y el 50 %. Por tanto, el riesgo de vulnerabilidades depende en buena medida del modelo elegido.
Puesto |
Modelo |
Tasa de aprobación en seguridad |
Sintaxis |
1 |
Claude Opus 5.5 (Anthropic) |
73 % |
100 % |
1 |
GPT-6-Sol (OpenAI) |
73 % |
100 % |
3 |
Claude Sonnet 5.5 (Anthropic) |
72 % |
99 % |
4 |
GPT-5.6-Sol (OpenAI) |
70 % |
100 % |
5 |
Grok 4.7 (xAI) |
69 % |
100 % |
6 |
Qwen 3.8-Max-0902 (Alibaba) |
68 % |
100 % |
7 |
Claude Sonnet 5 (Anthropic) |
66 % |
100 % |
7 |
GPT-6-Luna (OpenAI) |
66 % |
100 % |
9 |
GLM 5.3 (Z-AI) |
64 % |
100 % |
10 |
Gemini 3.8 Flash (Google) |
62 % |
100 % |
11 |
Gemini 3.7 Flash (Google) |
60 % |
100 % |
12 |
DeepSeek V4 Pro (DeepSeek) |
59 % |
100 % |
13 |
Kimi K3 (Moonshot AI) |
58 % |
100 % |
13 |
Grok 4.6 (xAI) |
58 % |
100 % |
15 |
MiniMax M3 |
56 % |
100 % |
16 |
Qwen 3.7-Max (Alibaba) |
50 % |
100 % |
16 |
Palmyra X5 (Writer) |
50 % |
91 % |
17 |
Nova 2 Lite (Amazon) |
44 % |
100 % |
Figura 1. Clasificación de los modelos de lenguaje según su tasa de aprobación en seguridad. GenAI Code Security Report de Veracode, edición de octubre de 2026. |
|||
Las vulnerabilidades XSS impulsan buena parte de la mejora
La principal contribución al avance general procede de las vulnerabilidades de tipo CWE-80, conocidas como cross-site scripting (XSS). Esta categoría, una de las que registraba peores resultados, alcanzó una tasa de aprobación del 18 %, frente al modesto avance del análisis de julio. Se trata del mayor cambio registrado en el conjunto de datos. En otras categorías, los resultados apenas variaron: la criptografía (CWE-327) se mantuvo en el 87 %; la protección frente a la inyección SQL (Structured Query Language, CWE-89), en el 84 %, y la protección frente a la inyección en registros de actividad (CWE-117), en el 13 %. La diferencia se debe a la naturaleza de cada vulnerabilidad. Los fallos XSS son más fáciles de corregir mediante el reconocimiento de patrones, uno de los mecanismos en los que se basan los modelos de lenguaje. En cambio, la inyección en registros exige seguir el flujo de datos a través de varias funciones, una tarea que sigue planteando dificultades a estos modelos.
Un mayor rendimiento tiene un coste
Los modelos con mejores resultados requieren más recursos de computación y son más caros de utilizar. El tamaño también influye: los modelos grandes alcanzan una tasa media de aprobación del 55 %, frente al 51 % de los pequeños. Este resultado contradice las conclusiones del año pasado, cuando se determinó que el tamaño «prácticamente no tenía efecto» en la seguridad.
«Los modelos que generan el código más seguro son también los más caros de utilizar a gran escala y, aun así, fallan en más de una de cada cuatro pruebas de seguridad», señaló Wysopal. «La solución no puede consistir en recurrir al modelo más caro y confiar en que todo salga bien. Un modelo de gama media con una tasa de aprobación del 60 %, combinado con las herramientas de análisis de Veracode, ofrece resultados más precisos, reduce los costes y permite ampliar el uso de estas soluciones mejor que un modelo de los más avanzados con una tasa del 73 % que no se somete a verificación. Para alcanzar el mayor nivel de seguridad, las organizaciones deben combinar el modelo de generación de código con pruebas de seguridad y medidas para corregir las vulnerabilidades».
Aumentan las diferencias entre los modelos
- Los modelos de propósito general amplían su ventaja frente a los especializados en programación. Los primeros obtienen una tasa media de aprobación del 54 % en las pruebas de seguridad, frente al 51 % de los segundos. La diferencia ha pasado de un punto porcentual en julio a tres.
- Casi cuatro de cada diez tareas de generación de código con IA siguen dando lugar a código vulnerable. La proporción de resultados vulnerables ha bajado del 44 % al 38 %. Aunque la mejora es significativa, aproximadamente cuatro de cada diez tareas siguen produciendo código vulnerable cuando no se proporcionan instrucciones específicas de seguridad.
- Java apenas avanza. Su tasa de aprobación ha pasado del 30 % registrado en julio al 31 %. La diferencia respecto a los otros tres lenguajes sigue siendo considerable: Python alcanza el 64 %, C# el 60 % y JavaScript el 57 %, entre 26 y 33 puntos porcentuales por encima de Java.
Lenguaje |
Julio de 2026 |
Octubre de 2026 |
Python |
~62 % |
64,22 % |
C# |
~58 % |
59,55 % |
JavaScript |
~57 % |
56,99 % |
Java |
30 % |
31,00 % |
Figura 2. Tasa de aprobación en seguridad por lenguaje de programación. GenAI Code Security Report de Veracode, edición de octubre de 2026. |
||
La mejora no resuelve el problema de fondo
El avance es real, pero solo corrige una pequeña parte de un problema mucho mayor. Según el informe State of Software Security 2026 de Veracode, el 82 % de las organizaciones acumula deuda de seguridad, es decir, vulnerabilidades que llevan más de un año sin resolverse. Además, el 66 % de las vulnerabilidades más peligrosas y persistentes procede de código de terceros, y corregirlas requiere una media de 358 días.
«Los LLM más recientes generan más código funcional y seguro, pero eso no significa que podamos confiar ciegamente en el código producido por IA», concluyó Wysopal. «La estrategia más eficaz no consiste en perseguir mejoras marginales recurriendo al modelo más caro, sino en combinar la generación de código mediante IA con comprobaciones de seguridad continuas e independientes que detecten los fallos que los modelos pasan por alto. Así se pueden abordar todos los riesgos, desde el código propio hasta las dependencias de terceros».
Acerca del GenAI Code Security Report
Esta actualización se basa en un análisis exhaustivo realizado en octubre de 2026. Para consultar los datos completos y conocer las tendencias en materia de seguridad, visita el sitio web de Veracode y consulta el GenAI Code Security Report de octubre de 2026.
Acerca de Veracode
Veracode es líder mundial en gestión del riesgo de las aplicaciones en la era de la IA. Su plataforma combina el análisis de billones de líneas de código con un motor propio de corrección asistida por IA. Organizaciones de todo el mundo confían en ella para desarrollar y mantener software seguro, desde la creación del código hasta su implementación en la nube. Miles de equipos de desarrollo y seguridad de algunas de las principales empresas del mundo utilizan Veracode a diario para identificar con precisión los riesgos explotables, corregir vulnerabilidades en tiempo real y reducir la deuda de seguridad a gran escala. La compañía, galardonada en numerosas ocasiones, ofrece soluciones para proteger todas las fases del ciclo de vida del desarrollo de software. Su catálogo incluye Veracode Fix, análisis estático y dinámico, análisis de composición de software, seguridad de contenedores, gestión de la postura de seguridad de las aplicaciones, detección de paquetes maliciosos, Package Firewall y pruebas de penetración.
Obtenga más información en www.veracode.com, en el blog de Veracode, y en LinkedIn y X.
Copyright © 2026 Veracode, Inc. Todos los derechos reservados. Veracode es una marca registrada de Veracode, Inc. en los Estados Unidos y puede estar registrada en otras jurisdicciones. Los demás nombres de productos, marcas comerciales y logotipos mencionados en el presente documento pertenecen a sus respectivos titulares.
El comunicado en el idioma original es la versión oficial y autorizada del mismo. Esta traducción es solamente un medio de ayuda y deberá ser comparada con el texto en idioma original, que es la única versión del texto que tendrá validez legal.
Contacts
Contacto de prensa
Katy Gwilliam
Responsable de Comunicación Global de Veracode
kgwilliam@veracode.com