Fortanix宣布推出適用於CNCF® Confidential Containers(CoCo)上企業級Kubernetes工作負載之機密AI
Fortanix宣布推出適用於CNCF® Confidential Containers(CoCo)上企業級Kubernetes工作負載之機密AI
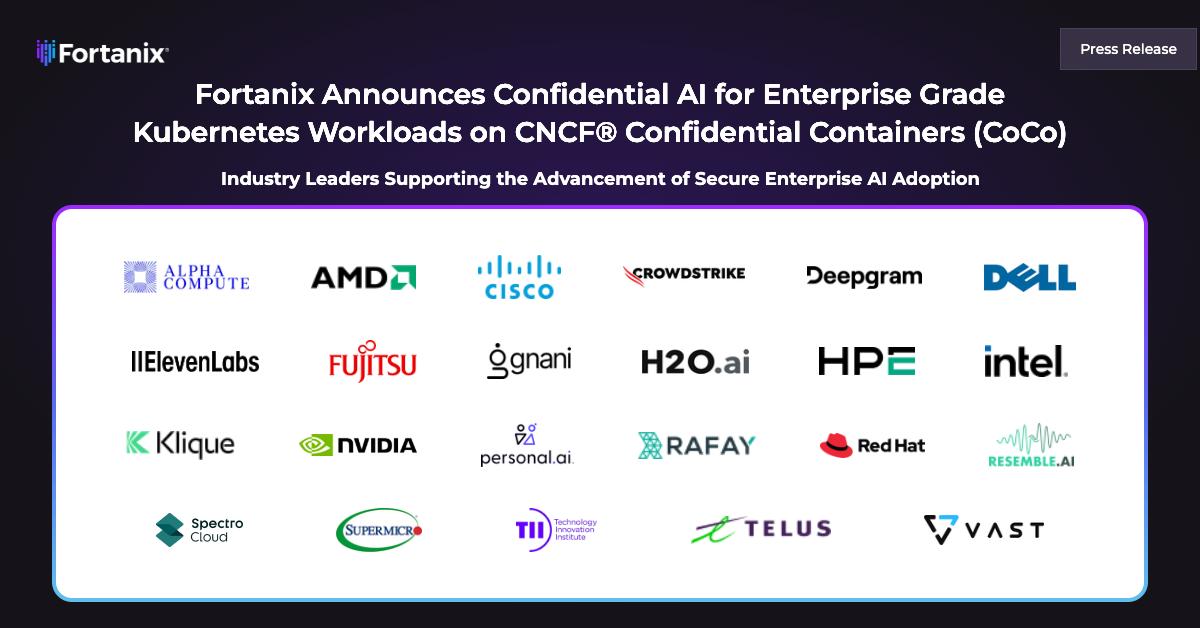
包括NVIDIA、Alpha Compute、AMD、Cisco、CrowdStrike、Deepgram、Dell Technologies、Eleven Labs、Fujitsu、Gnani、H2O.ai、HPE、Intel、Klique、Personal AI、Rafay、Red Hat、Resemble AI、Spectro Cloud、Supermicro、Technology Innovation Institute(TII)、TELUS及VAST Data在內的業界領導者,共同支持安全企業AI採用之發展,讓企業得以在Kubernetes上運行前沿AI模型、AI代理與AI應用程式
美國加州聖塔克拉拉--(BUSINESS WIRE)--(美國商業資訊)-- 全球資料與AI安全領導者暨機密運算先驅Fortanix® Inc.今日宣布,Fortanix Confidential AI已支援CNCF Confidential Containers(CoCo),讓組織得以在機密CPU與GPU上,於機密 CPU 與 GPU 的硬體式可信執行環境(TEE)中運行 AI 工作負載。企業在保有容器速度與敏捷性的同時,亦能保護使用中的敏感資料、AI模型、代理與應用程式,以便支持其法規遵循工作、在整個企業內擴大AI規模,並在不損及資料隱私或智慧財產權的前提下採用前沿AI。
金融服務、醫療保健、製藥及政府等受高度監管的產業,需要在敏感資料與主權資料上運行AI,同時不讓這些資料或其模型暴露於基礎設施營運方。Fortanix與Atomik Research的最新研究凸顯了此項挑戰:雖然93%的AI領導者了解傳統加密無法在AI處理資料期間保護資料,但僅有半數能完整驗證推論期間已有相關保護措施。Fortanix Confidential AI將工作負載隔離在以硬體為基礎的TEE內,並在解鎖任何資料或模型之前,透過證明機制驗證各個環境。同樣的可信環境,也讓企業得以在本地端或氣隙隔離環境中,緊鄰其最敏感的資料運行來自前沿AI實驗室的專有模型,而不致使模型擁有者的智慧財產權面臨風險。
Fortanix共同創辦人暨執行長Anand Kashyap表示:「容器是全世界交付應用程式的方式,在AI時代,它們更是讓AI得以擴展的關鍵。但將AI移入容器並不會改變威脅。模型、代理與應用程式仍會接觸組織最敏感的資料與智慧財產權,而且每一項都需要零信任安全,包括在其運行期間。這就是我們讓Fortanix Confidential AI支援Confidential Containers的原因:讓團隊能夠在支援的硬體與Kubernetes平台上,一鍵將容器部署至機密運算環境,且在釋出任何一把金鑰之前,每個工作負載都已通過驗證。」
從開放基礎到企業規模運行機密AI
CoCo透過讓AI工作負載得以在Kubernetes上於TEE內運行,推進了機密AI的發展。隨著這些AI驅動的應用程式進入正式環境,組織需要能在規模化及稽核之下依然穩固的安全機制。為協助滿足此需求,Fortanix正為CoCo開發開源外掛程式,連接用於證明的Fortanix Confidential Computing Manager,以及用於安全金鑰釋出的Fortanix Data Security Manager。這些外掛程式在CoCo的標準工作流程內運作,於釋出任何金鑰之前,驗證每個容器均為真實、在TEE內運行,且符合安全政策。Fortanix AI安全平台專為規模化量產而建,提供:
- 高可用性:叢集式部署設計,確保金鑰釋出絕不成為單一故障點。
- 企業級支援:由打造此平台的團隊提供,具服務水準協議(SLA)保障的全年無休全球支援。
- 認證安全性:FIPS 140-2 Level 3、SOC 2 Type 2及ISO/IEC 27001。
- 經證實的採用成果:獲政府、銀行、醫療保健業者、科技與零售領導者,以及資安公司信賴。
藉由此次發布,開發人員得以依業務所需的速度在Kubernetes上部署Confidential AI工作負載,而領導者則能確信安全機制從一開始便已內建,並有信心地讓AI正式投入運作。
Fortanix產品長Anuj Jaiswal表示:「證明是一個流程,信任則是一項營運作業。CoCo已證明機密AI在開源領域可行。企業現在需要的是它能在量產環境中穩定運行。Fortanix Confidential AI同時保護模型擁有者的智慧財產權與企業資料,使兩者不會彼此暴露,也不會暴露給基礎設施供應商。憑藉在單一平台中整合證明與金鑰管理,團隊無需自行建置信任層,即可採用標準CoCo。」
NVIDIA企業軟體副總裁John Fanelli表示:「企業需要在運行模型與代理的同時保護資料,而實驗室也需要同樣的隱私來保護其模型——NVIDIA Confidential Computing可同時確保資料與模型的私密性。透過與CNCF Confidential Containers社群的開源協作,Fortanix正以開放標準為基礎,打造可於量產規模運作的證明與安全金鑰釋出機制。」
彌補AI的核心安全缺口
加密可保護靜態與傳輸中的資料。然而在沒有機密運算的AI推論期間,模型權重與敏感資料必須在CPU與GPU記憶體中解密,此時可能暴露於具特權的管理員、雲端營運方,以及任何能存取該基礎設施的人。Fortanix Confidential AI彌補了這項缺口。在任何敏感工作負載運行之前,它會驗證底層硬體與AI工作負載均為真實且未遭竄改。加密金鑰僅在驗證成功之後,且僅在受保護的環境內釋出。
由於CPU與GPU透過複合證明一併驗證,因此整個執行路徑皆可受信,而非僅其中一部分。加密金鑰保存於Fortanix Data Security Manager(DSM)之內,這是一套FIPS 140-2 Level 3 HSM與金鑰管理解決方案,已廣獲受監管產業與公部門的全球企業採用。Fortanix Confidential Computing Manager(CCM)為開源CoCo執行環境提供以硬體為根基的證明。此Confidential AI解決方案可部署為SaaS、本地端,或完全氣隙隔離模式,使受監管、主權及離線環境得以採用Confidential AI,而無須依賴雲端。
機密AI是當今業界的關鍵需求,由包括NVIDIA、Alpha Compute、AMD、Cisco、CrowdStrike、Deepgram、Dell、Eleven Labs、Fujitsu、Gnani、H2O.ai、HPE、Intel、Klique、Personal AI、Rafay、Red Hat、Resemble AI、Spectro Cloud、Supermicro、Technology Innovation Institute (TII)、 TELUS及VAST Data在內的業界領導者所組成之強大生態系,正攜手推動開放創新,協助企業安全地規模化採用AI。
適用於CoCo的Fortanix Confidential AI現已推出。更多資訊請參閱https://www.fortanix.com/platform/confidential-ai及我們的部落格文章。
將參加NVIDIA GTC Berlin嗎?歡迎於10月20日至22日蒞臨Fortanix 7017號攤位,觀看在已啟用機密運算的支援NVIDIA GPU上運行Confidential AI的現場展示,了解如何在AI運行期間保護敏感資料與模型智慧財產權。歡迎蒞臨攤位與我們的團隊討論您的架構,或事先預約個人化展示。
關於Fortanix
Fortanix為全球資料與AI安全領導者暨機密運算先驅,提供統一平台,保護橫跨本地端與多雲環境中靜態、傳輸中及使用中的敏感資料、AI模型與應用程式。Fortanix以硬體強制執行的安全為基礎,讓工作負載得以在防竄改的隔離安全區中運行,防範資料外洩、模型萃取與未經授權的存取,即使是來自具特權的內部人員亦然。
隨著企業擴大建置現代AI工廠,Fortanix提供建立於證明式信任、安全金鑰釋出與零信任強制執行之上的Confidential AI基礎。這確保AI系統保持可驗證、可稽核且值得信賴,同時透過後量子密碼學(PQC)實現加密靈活性與長期韌性。
Fortanix深受高度受監管產業的領先企業與主權機構信賴,並以Intel、Microsoft及NVIDIA等領先技術供應商所支持之業界標準機密運算方法為後盾,讓組織得以安全地運用敏感資料,並有信心地推動AI採用。
免責聲明:本公告之原文版本乃官方授權版本。譯文僅供方便瞭解之用,煩請參照原文,原文版本乃唯一具法律效力之版本。
Contacts
BOCA Marketing(代表Fortanix)
Fortanix@bocamarketing.com